
图:Epic Online Services 官方主视觉,非游戏截图。
2026 年 10 月 14 日,Epic Games 一口气发布了两条重磅消息:Epic 启动器的原生 Linux 版本,以及一次面向 Linux 的 Easy Anti-Cheat(EAC)全面重写——目标直指让 Fortnite登陆 Linux。两份公告同日放出,说明这不是临时起意的实验,而是让整个 Epic 生态进入 Linux 的协同推进。
官方来源是 Epic 自家的技术博客,以及商店侧的预览版公告。
启动器:原生,而且”vibe coded”
核心信息是:Epic 启动器现在提供真正的原生 Linux 应用,不再是 Wine 套壳。GamingOnLinux 在 Fedora KDE 45 上用一款 Windows 游戏实测了预览版,启动器会提示一次性下载兼容运行时,集成过程相当顺畅。追查后发现它内置了 GE-Proton,安装位置在 ~/.local/share/com.epicgames.eglv2/compat/runtime/。
图:Epic Games Logo——旗下有 Epic 商店、Unreal 引擎与 Easy Anti-Cheat。
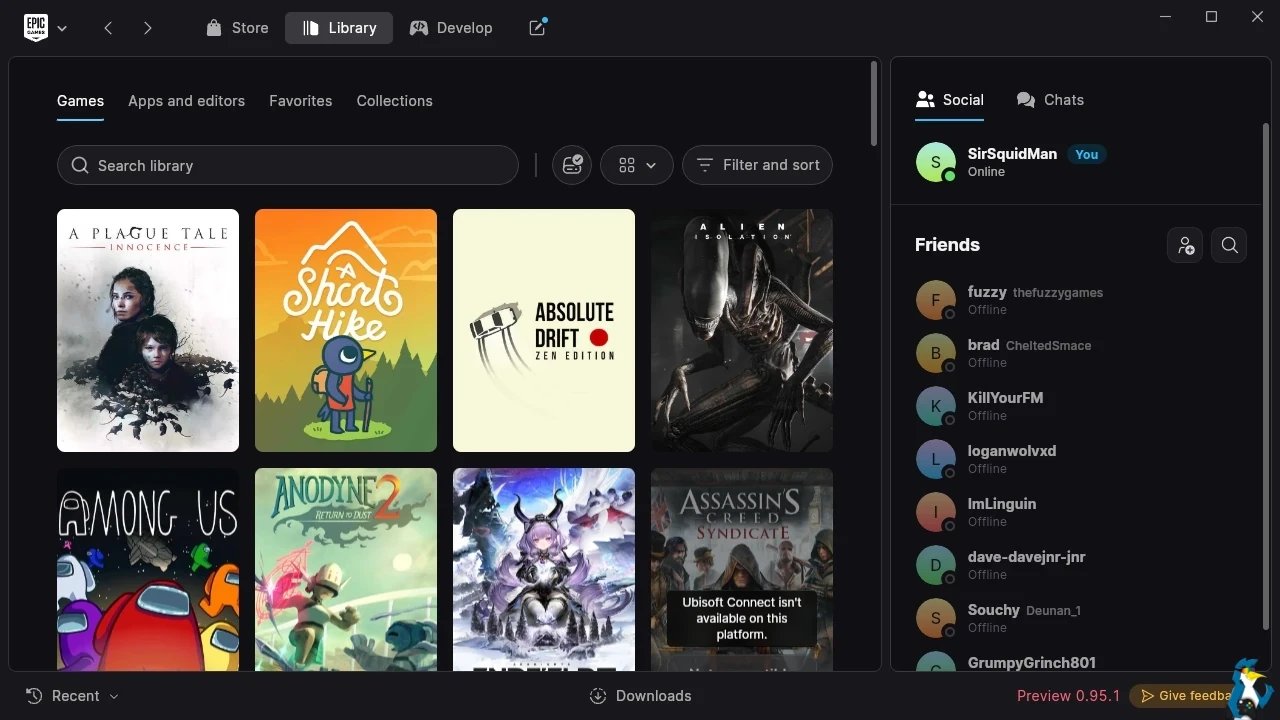
图:Epic 启动器运行在 Linux 上的真实截图,可见 Epic Games 盾牌 Logo 与 Store / Library / Develop 导航。
这个细节的战略意义在于:新启动器本身是原生 Linux 应用,但仍能通过内置的 Proton 运行时驱动 Windows 游戏。Epic 用一个程序同时提供了 Windows 独占游戏的长尾,和一条真正的原生路径。
引起争议的是它的构建方式。Epic 的新闻稿称新启动器是 “vibe coded” 的,大意是让 AI 来写代码。公告里有一句原话:”编程很难。所以我们干脆 vibe code 了一个全新的 Epic 启动器,它比现有的更快、更灵敏,还有全新外观。”Epic 还形容首个版本”功能偏轻”,像一艘快艇而非一艘游艇。
这到底是玩笑还是修辞并不重要,它确实解释了启动器最明显的特点:快、modern、但明显缺东西。请把它当作一个初步印象,而不是 Windows 客户端的成熟替代品。
预览版支持的发行版很明确:
| 发行版 | 要求 |
|---|---|
| Ubuntu | 22.04 LTS 或更高 |
| Fedora | 43 或更高 |
| Debian | 12 或更高 |
| 其他发行版 | 可能可用,但 Epic 官方不支持也不做测试 |
EAC Linux v2:不装内核模块,改用内核安全机制
更关键的是反作弊重写。Epic 从 2014 年起就支持原生 Linux 游戏客户端使用 EAC,2021 年起支持通过 Wine/Proton 运行 Windows 版。但 Wine/Proton 路径需要每款游戏单独开启,而许多厂商因为 Linux 端防护弱于 Windows 而始终没有打开这扇门。Fortnite 正是受害者之一——它在 Linux 上根本不存在。
Epic 对原因说得很直白:外挂已经成长为一个十亿美元级别的市场,运营者按订阅出售频繁更新的工具,而使用它们所需的技术门槛很低。当外挂赶走足够多的玩家,多人游戏在经济上就不再成立——而 Linux 玩家本来就是较小的一块蛋糕。
EAC Linux v2 最出人意料的地方,是它不做什么。Epic 的原话:”不会。EAC Linux v2 不会安装或加载反作弊内核模块。”Windows 版 EAC 依赖一个随游戏启动、退出即停的内核驱动;Linux 版转而依靠内核本就具备的能力:
- 受游戏作用域限制的
systemd服务,首次启动受保护游戏时经提示安装,随游戏启动、随游戏退出,不会留在后台常驻。 - eBPF 程序,包括 LSM BPF 功能,用于细粒度监控与访问控制。
- 现有的平台防护:签名内核与内核模块、Secure Boot、measured boot、TPM 2.0 证明、IOMMU、kernel lockdown。
服务端检测仍然保留,但 Epic 明确把它定位为附加层而非充分层。
图:同一份公告中的 Epic Online Services 品牌图。
这与 Linux 用户反对了十年的”反作弊=内核模块”模型有本质区别。它把负担从安装某个特权组件转移到了证明你的平台可信——而这份证明由发行版维护者构建一次镜像即可完成,不必每位玩家逐个游戏反复谈判。
系统要求,以及痛点在哪
要求在受保护游戏启动时校验,Epic 表示这套要求还会演进。核心清单如下:
- 签名内核与签名内核模块。受保护游戏运行期间使用的内核必须由知名密钥签名,防止自定义或被修改的内核向反作弊返回假数据。in-tree 驱动由发行版自动签名;out-of-tree 模块必须由组织构建并用知名密钥签名——Epic 特别点名 NVIDIA 显卡驱动是典型的 out-of-tree 例外。
- TPM 2.0,提供硬件安全原语,包括只可扩展的 PCR(平台配置寄存器),形成防篡改的启动日志以便日后校验。
- 带证明的 Secure Boot,外加 kernel lockdown 与 IOMMU 防护。
关于知名密钥列表,Epic 表示:”这份列表是 EAC Linux v2 校验系统方式的核心,所以我们初期会自行维护。我们的目标是让知名密钥列表开源,并欢迎社区通过 PR 扩充它。”对于这样一份安全关键的许可名单,这个姿态相当开放。
如果你的系统达不到要求,也有可行的绕行方案:要求是在游戏启动时评估的,因此你可以维护一个单独的启动项,配上所需内核与命令行,只在启动受保护游戏时选用。
Steam Deck 怎么办
公告中最尴尬的部分是 Steam Deck。Epic 明确表示,Steam Deck 及其他 SteamOS 设备目前并不具备 EAC v2 所需的特性,Epic 正在与 Valve 沟通。对一个身份定位就是”Linux + 掌机 + 便携”的平台来说,这是个不小的例外——也意味着即便 EAC Linux v2 将来全面开放,最受欢迎的 Linux 游戏设备可能还得继续等。
与此同时,Proton 社区生态在独立推进。截至 2026 年 10 月 19 日,社区构建接连发布:Proton-CachyOS cachyos-11.0-20261014-slr、DWProton dwproton-11.0-15、GE-Proton GE-Proton11-10,均基于 Proton Experimental 11.0-20261014 与 Valve 的 bleeding-edge Wine。稳定版 Proton 11.0-2e 则于 10 月 9 日发布,修复了 EA App 启动器焦点与闪屏问题。
Fortnite 只是试点
推广计划写得很清楚,Fortnite 是那只小白鼠:
- 基于现有内核安全特性重写 Linux 实现。
- 与 Linux 社区及发行版维护者沟通。
- 在 2026 年稍晚,与 Fedora 项目负责人 Jef Spaleta 共同主持关于 Linux 公平竞技游戏的讨论。
- 在 Fortnite 上试点 EAC Linux v2,在真实环境中测试并迭代。
- 验证有效后向更多开发者开放,让他们的多人游戏触达 Linux 玩家。
已经在 Linux 上使用 EAC 的厂商可以选择:保留旧实现以获得最大兼容性,或采用 EAC Linux v2 换取更强的防护。这种可选结构意味着不会一夜之间搞坏现有东西——也正因为如此,适合 Linux 的多人游戏阵容未来只会变宽,不会变窄。
对你意味着什么
如果你之前因为启动器”不够原生”而一直观望 Epic 商店游戏,预览版改变了问题的形状。在 Ubuntu 22.04+、Fedora 43+ 或 Debian 12+ 上安装它,你会得到一个像样的桌面程序,还能顺带通过内置的 GE-Proton 运行时拉取 Windows 独占游戏。
如果你之前是因为反作弊而观望,前景更好但尚未完整。EAC Linux v2 彻底去掉内核模块,改用签名内核与 Secure Boot 证明,这正是 Linux 一直在要求的模型。但目前它仍是预览版,Fortnite 是试点而非成品,Steam Deck 也被明确排除在外。
Epic 技术博客的收尾一句,恰好概括了整个策略:”理想的零外挂游戏环境,应该由操作系统来保证玩家数据既与反作弊和游戏公司隔离,又确保游戏过程无法被篡改。”2026 年 10 月 14 日,Linux 朝着成为那个操作系统,迈出了有意义的一步。
完整技术细节请阅读 Epic 的 EAC Linux v2 公告。
评论