
title: “怎么试 AlmaLinux 10.3 Beta(2026,Mauve Lion)”
slug: almalinux-10-3-beta-mauve-lion-2026
date: 2026-10-19 21:00:00
category: Linux 发行版
tags: [almalinux, rhel, 企业级 linux, beta, linux 发行版]
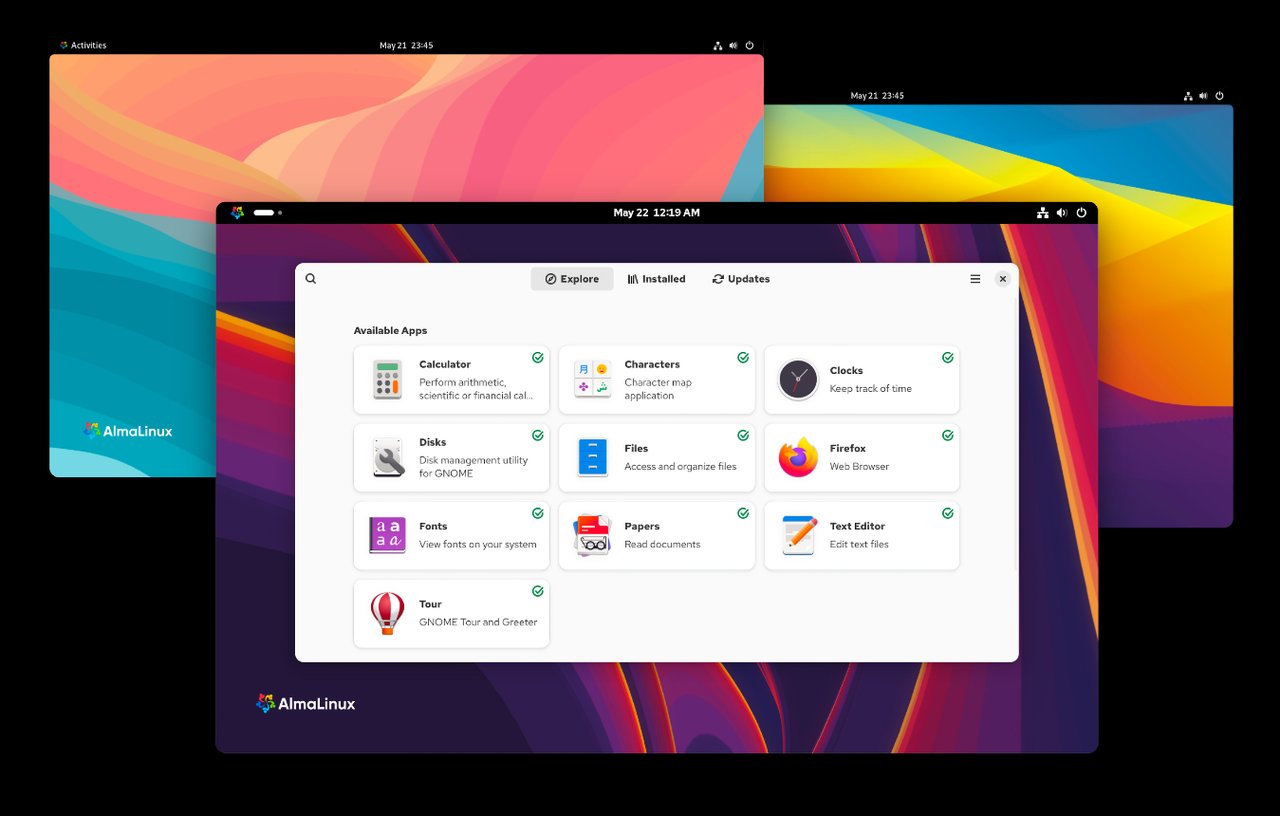
如果你过去三年里在生产环境跑 AlmaLinux,上周有一件比较重要的事情:Mauve Lion 周期第一次在 EL10 上提供 32 位 i686 用户空间,而且缺席已久的 mod_security + OWASP CRS WAF 终于回到了 EL10。10.3 Beta ISO 在 2026-09-10 上线,一周后 9.9 “Chartreuse Bobcat” Beta 在 2026-09-17 同步发布。两个 Beta 都已经进入镜像轮转,值得花一个晚上跑一遍测试。
这篇文章是这两份公告的实操延伸:有哪些新东西、要下哪个 ISO、怎么从 10.2 原地升级、怎么验证那些真正会动的细节(容器栈、i686 用户空间、mod_security、最近 60 天落地的 CVE 补丁)。
AlmaLinux 10.3 Beta “Mauve Lion” 里的新东西
这一周期值得花几小时的事有三件。
1. i686 用户空间正式跨入 EL10。 AlmaLinux 10.0–10.2 的仓库里名义上有 i686 架构,但实际没有用户空间包。10.3 Beta 补齐了 4 月份在 Kitten 10 实验性引入的那批 i686 用户空间。如果你在维护遗留的 32 位 CI runner、仍然调用 i686 共享库的容器工作负载,或者只是留了一台老 32 位笔记本做音乐制作,这是 EL10 上第一次可以不开外挂 RPM 就装这些环境。
2. mod_security + OWASP 核心规则集回归。 mod_security 在 AlmaLinux 8 和 9 里都默认带,10.0–10.2 没了,10.3 Beta 恢复回来——这也是第一个带着 WAF 栈出厂的 Enterprise Linux 10。版本跨度比较大:9 跑 ModSecurity 2.9.6 + CRS 3.3,10.3 Beta 是 2.9.14 + CRS 4.22。CRS 4 不是常规升级而是规则集重做,如果你的自定义规则是按 CRS 3.3 调过的,升级时不会自动迁移,得重新部署。
3. Podman 6:/etc/containers 终于搬了。 Podman 6 整组(Podman 6.1.0、Buildah 1.45.0、skopeo 1.24.0、crun 1.29.1、netavark/aardvark-dns 2.1.0)耦合统一推送。containers-common 6.0 把 /etc/containers 下的厂商默认值迁到 /usr/share/containers,并加了 containers.conf、storage.conf、registries.conf 的厂商 drop-in 目录。/etc/containers 里你自己放的东西升级时被保留,优先级也不变,但 RPM 层对老 Podman/Buildah/skopeo 下了硬冲突,也就是 6.1 的 Podman 不能跟 5.x 的 Buildah 一起跑。如果你在生产里跑容器,这次升级最值得提前在自己环境里过一遍。
另外本周期还加入了 GCC Toolset 16、更新的 LLVM/Rust 工具链、Node.js 26、.NET 11 preview、新版 libvirt 和 QEMU-KVM、Mesa 刷新,以及标准安全刷新:OpenSSL、OpenSSH、SSSD、SELinux 策略、crypto-policies、audit。
架构矩阵与下载
10.3 Beta ISO 放在 repo.almalinux.org,覆盖和 10.x 周期一致的六个架构:
| 架构 | 用途 |
|---|---|
| x86_64 | 标准服务器和桌面 |
| x86_64_v2 | AlmaLinux 10 的强制最低线 |
| i686 | 遗留 32 位系统——10.3 Beta 新增实质支持 |
| aarch64 | ARM 服务器和笔记本(Graviton、Ampere) |
| ppc64le | IBM POWER9/POWER10 |
| s390x | IBM Z 与 LinuxONE |
另外还有一个 Kitten 变体(上游集成版本)给那些想影响 10.4 后续开发,而不是单纯测 10.3 稳定版的用户。
非生产机器上怎么试
最值得走的测试路径不是全新安装,而是把自己已有的 10.2 机器原地升一下。这条单一路径同时覆盖了 i686 用户空间保留、Podman 6 栈更新、SELinux 策略刷新三件事。
# 在 10.2 系统上跑(假设有 root 或 sudo)
dnf install -y
  https://vault.almalinux.org/almalinux-{release,repos,gpg-keys}-latest-10-beta.x86_64.rpm

dnf clean all
dnf -y --enablerepo=almalinux-10-beta-optional,almalinux-10-beta-extras
    distro-sync
Wiki 自己写了:「不要在生产机器上用这套升级指令,除非你不在意它炸」。把 10.3 Beta 当 Fedora Rawhide 或 Arch testing 一样对待——这是前沿,不是 LTS。
如果你想在虚拟机里做全新测试,更顺手的路径是:下 10.3 Beta ISO、virt-manager 或 gnome-boxes 启动它、走 Anaconda 安装器(用过 RHEL、Rocky、CentOS Stream 或早期 AlmaLinux 10 的人都已经熟了)、把前 20 分钟花在下面这五条验证上。
装完 10.3 Beta 后值得确认的五件事
-
Podman 6 rootless + rootful 分开。 containers-common 6.0 后,rootful 和 rootless 的存储默认变成了两个独立的 drop-in 文件。分别用 root 和普通用户跑
podman info,应该看到不同的graphRoot;rootless 容器不该再继承/etc/containers/storage.conf里任何配置。 -
mod_security 配置确实回来了。
/etc/httpd/conf.d/mod_security.conf应该在;/etc/httpd/modsecurity.d/应该在;OWASP CRS 4.22 应该在/usr/lib/modsecurity.d/owasp-crs/。配SecRuleEngine On,拿一个明显恶意的 payload 打测试端点应该返回403并写审计日志。 -
i686 multilib。 在 x86_64 装的环境上,
dnf install glibc.i686应该直接装上,不再要dnf-plugin-legacy-utils。然后./某 32 位二进制应该能直接跑。 -
SELinux 还是 enforcing。
getenforce→Enforcing。ausearch -m AVC,USER_AVC -ts recent应该干净。容器里出现 AVC denial 那是预期起点,去提交 bug。 -
GCC Toolset 16。
dnf install gcc-toolset-16然后scl enable gcc-toolset-16 bash应该把gcc --version变成 16.x。要新 C++23/26 前端的工程项目用得着。
9.9 Beta “Chartreuse Bobcat” 该怎么用
并行发布的 9.x 那条线是给保守路径的。如果你生产环境跑的是 9.6 或 9.7,想拿到同一波安全补丁(CVE-2026-31431 “Copy Fail”、CVE-2026-46300 “Fragnesia”、CVE-2026-42945 “nginx Rift”、CVE-2026-46333 “SSH Keysign Pwn”),暂时又上不了 10.x,9.9 Beta 就是你的灰度路径。升级命令格式一样,只是仓库换成 9.9 beta。9.x 分支支持到 2032 年,时间窗口充足。
升级前要知道的安全背景
这次 Beta 之前的两个月里,AlmaLinux 给每条支持分支都推过补丁的几个 CVE,值得在升级前过一眼:
- Copy Fail (CVE-2026-31431)——2026-04-29 由 Xint Code 披露的内核缺陷,影响多租户主机里不受信用户能拿 shell 的环境。
- Dirty FRAG——内核网络栈漏洞,五月修了。
- Fragnesia (CVE-2026-46300)——内核分片处理。
- nginx Rift (CVE-2026-42945)——影响用官方 nginx 的对外服务。
- SSH Keysign Pwn (CVE-2026-46333)——通过 ssh-keysign 提权,公开 exploit 在 AlmaLinux 9 和 10 上都稳定复现。
- CIFSwitch (CVE-2026-46243)——Asim Manizada 命名的本地提权,内核补丁已落地。
10.3 Beta 的全新安装,或者 10.2 → 10.3 Beta 的原地升级,新分支上全部覆盖。10.2 不动的话反而不会自动拿到——内核版本在分支间不一致,安全勘误只 backport 到你在的那条分支。如果你机器还停在 10.0 或 10.1,这正好是个先把它们推到 10.2 stable 的窗口期。
图:AI 生成的插图。本文前面两张图是 AlmaLinux 官方截图,这张是补充用的风格化时间线背景,以保证配图数量但不会冒充官方原画。
结论
10.3 Beta 不是一次「不留就完蛋」的升级,是一种「周末找台非生产 VM 跑一遍」的候选。真正值得现在排时间的两个理由是:(a)Podman 6 存储架构重排属于那种「先在自己环境里看看」会受益很大的下水道类改造;(b)如果你依赖 mod_security,EL10 终于把它带回来了,而且 CRS 4 跨越是真正的调优变更而不是常规升级。9.9 Beta 是给保守分支上想要安全补丁的人。
官方 ISO 在 repo.almalinux.org。Beta 讨论放在 10 Beta Forum。完整 release notes——包含每个架构的内核版本、完整 CVE 列表、i686 包清单——在 AlmaLinux wiki 上。
来源:AlmaLinux 10.3 Beta 公告 · 10.3 Beta Release Notes · 2026 年 9 月通讯 · 2026 年 10 月通讯。
评论